AI 스팸필터도 못 막는 레터피싱, 이유는
레터피싱은 집 앞에 붙인 가짜 우체국 안내문에서 시작해 피해자가 직접 전화를 걸게 만드는 사기로, 시작점이 통신망 밖 종이라 AI 스팸 필터가 걸러낼 데이터 자체가 없다. 피해자가 능동적으로 전화를 걸고 앱 설치에 스스로 동의하는 구조라 필터가 개입할 지점도 없다. 그래서 명의도용 방지 설정과 '안내문 번호로 전화하지 않기' 같은 이용자의 습관이 마지막 방어선이 된다.

집 앞 우편물 안내문에서 시작되는 사기
통신사 AI 스팸 필터를 믿고 있어도 레터피싱은 그 앞을 지나가지 않는다. 시작점이 문자나 전화가 아니라, 집 앞에 붙은 종이 한 장이기 때문이다. 2026년 들어 이 수법이 다시 기승을 부리고 있다.
진행 방식은 대체로 이렇다. 사기범은 우체국 양식을 흉내 낸 '등기 우편물 도착안내서' 스티커를 아파트 현관이나 우편함에 붙인다. 피해자가 안내문에 적힌 번호로 전화를 걸면, 집배원을 사칭한 사람이 다른 번호로 연결한다. 이어 검사나 수사관을 사칭한 인물이 "당신 명의가 범죄에 연루됐다"며 겁을 주고, 수사에 필요하다는 이유로 악성 앱을 깔게 한다. 그 뒤 현금이나 문화상품권, 가상자산을 요구한다. 실제로 텔레그램을 깔게 한 뒤 장시간 영상통화를 강요한 사례도 보고됐다.
AI 스팸 필터가 이걸 못 막는 이유
RDNE Stock project
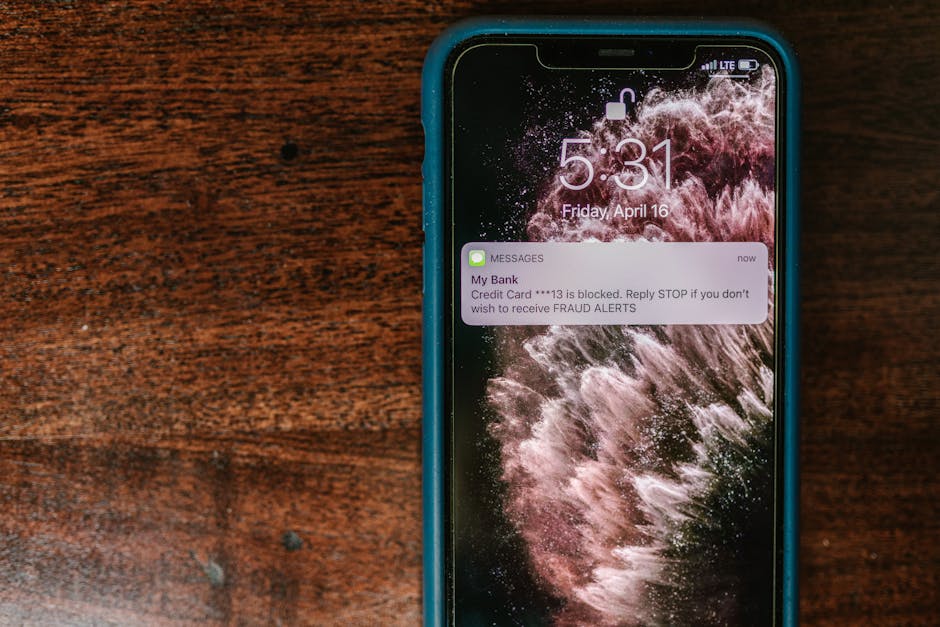
가장 큰 이유는 접점이 통신망 밖에 있다는 점이다. 통신사와 스마트폰의 스팸·스미싱 필터는 문자 내용이나 걸려오는 전화번호처럼 '통신망을 지나는 신호'를 분석해 걸러낸다. 종이 스티커는 애초에 그 신호가 아니다. 필터가 판단할 데이터 자체가 없는 셈이다.
두 번째는 전화의 방향이다. 스팸 차단은 주로 '걸려오는' 번호를 의심한다. 그런데 레터피싱에서는 피해자가 스스로 전화를 건다. 내가 능동적으로 거는 통화는 시스템이 신뢰한 행동으로 처리돼, 필터가 끼어들 지점이 없다.
세 번째, 그다음 단계도 사용자의 손을 빌린다. 악성 앱 설치나 원격제어 허용은 피해자가 직접 동의 버튼을 누르며 이뤄진다. 필터가 막는 것은 위협 신호이지, 사용자 본인의 동의가 아니다.
마지막으로 번호가 고정돼 있지 않다. 안내문에 적힌 번호는 대포폰이나 인터넷 전화로 수시로 바뀐다. 알려진 번호를 걸러내는 방식으로는 애초에 잡기 어렵다.
정리하면 레터피싱은 필터의 빈틈을 노린 게 아니라, 필터가 아예 들여다볼 수 없는 오프라인 지점에서 판을 짠 수법이다. 문자·전화 차단 기술이 정교해질수록 사기범이 종이 같은 아날로그 접점으로 옮겨간다는 점도 함께 봐야 한다.
그래서 사람이 마지막 방어선이다
필터가 손대지 못하는 구간이 있으니, 결국 이용자가 직접 점검해야 한다. 먼저 설정을 손보자.
- 명의도용 방지 서비스(엠세이퍼 등)로 내 명의의 휴대폰이 몰래 개통되지 않았는지 확인한다
- 스마트폰의 '출처를 알 수 없는 앱 설치'를 차단해 둔다
- V3, 시티즌코난 같은 백신·악성앱 점검 앱을 깔아둔다
- 소액결제 한도를 낮추거나 막고, 금융 앱의 이상거래 알림을 켜 둔다
행동 습관은 더 중요하다.
- 집 앞 안내문에 적힌 번호로는 전화하지 않는다. 우체국 대표번호(1588-1300)로 직접 확인한다
- 집배원은 우편법에 따라 적힌 주소로만 배달하며, 수취인에게 배송지를 따로 묻지 않는다
- 검찰·수사기관은 전화로 앱 설치나 계좌·개인정보를 요구하지 않는다. 이 요구가 나오는 순간이 곧 멈춰야 할 신호다
- 우편물이나 안내문에 찍힌 QR코드는 함부로 스캔하지 않는다
이미 앱을 깔았거나 돈을 보냈다면, 즉시 휴대폰의 데이터와 와이파이를 끊고 금융회사에 지급정지를 요청한 뒤 신고한다. 신고 창구는 경찰 112, 금융감독원 1332, 불법스팸·해킹은 한국인터넷진흥원 118이다.