#스미싱
6개의 글

AI 해킹에 뚫린 은행, 이용자가 바꿀 확인 습관
9~10월 국내 금융사 여러 곳이 AI를 쓴 것으로 추정되는 자동화 공격에 뚫려 약 6만8천여 건의 개인정보가 유출됐고, 당국은 소비자경보를 발령했다. AI 공격에서 확인된 건 공격 IP에서 AI 침투도구 흔적이 나오고 공격이 대량 자동화됐다는 점이며, AI가 어디까지 자율적으로 했는지는 아직 수사 중이다. 유출된 정보로 맞춤형 피싱이 정교해질 수 있으니, 문자·전화 링크 대신 공식 앱과 대표번호로 직접 확인하고 다중 인증과 사고예방시스템 등록을 점검해야 한다.

유출 통지 뒤 그 문자, 진짜일까 피싱일까
금융위원회와 금융감독원은 10월 6일 개인정보 유출을 악용한 금융사기에 소비자경보 '주의'를 발령하고 한 달간 특별대응에 들어갔으며, 간편송금 보이스피싱 지급정지 건수는 1년 새 약 3.5배로 늘었다. 유출된 이름·거래정보를 들고 금융사 직원을 사칭하는 연락이 뒤따르기 쉬운데, 상대가 내 정보를 안다는 사실은 유출의 증거일 뿐 진짜라는 증거가 아니다. 당국과 금융사가 전화·문자로 비밀번호·이체·앱 설치를 요구하지 않는다는 기준으로 거른 뒤, 연락처 대신 공식 대표번호로 직접 확인하고 계좌 모니터링을 설정하는 순서로 대응하면 된다.
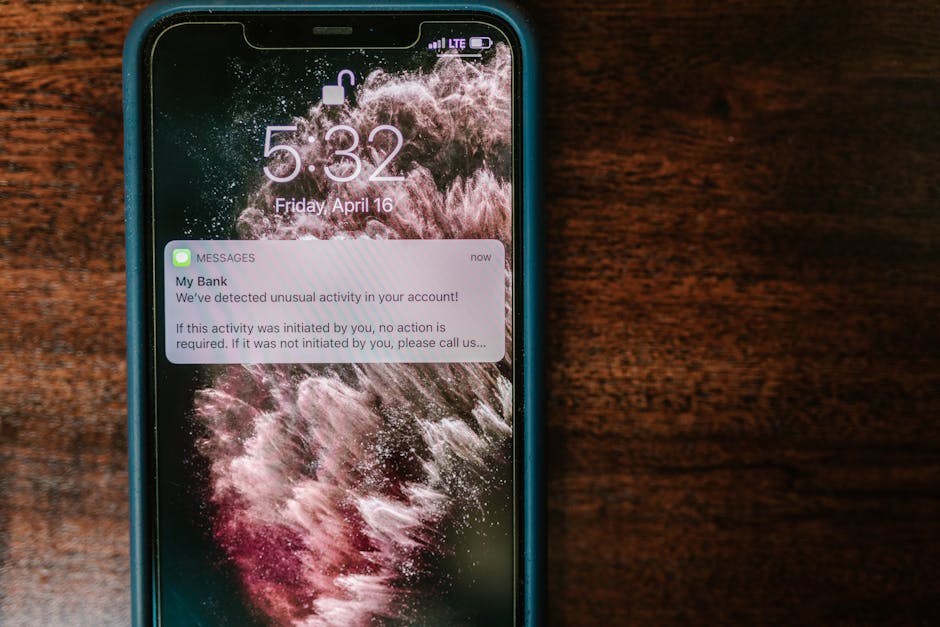
추석 사칭 문자, 통신사 AI가 다 걸러줄까
추석 연휴엔 택배 오류나 과태료 미납을 사칭해 악성 링크를 심는 문자가 몰린다. 통신 3사의 무료 AI 스팸·피싱 차단이 상당수를 걸러내지만 신종 문구나 새 번호는 빠져나갈 수 있어 완벽하지는 않다. 의심 문자는 링크를 누르지 말고 118, 이미 송금했다면 112로 지급정지를 요청하는 것이 핵심이다.

강남언니 유출, 왜 연락처 유출보다 위험한가
강남언니에서 21만9665명의 개인정보가 유출됐는데 시술명·병원명·결제 내역 같은 민감정보가 함께 새어 나갔다. 실제 상담 내용을 아는 사칭 연락은 이름·전화만 있을 때보다 속기 쉬워 위험의 성격이 다르다. 유출 항목을 앱에서 확인하고, 링크나 본인인증을 요구하는 연락은 공식 경로로 되짚어 확인해야 한다.

강남언니 정보유출, 내 정보 확인하고 지금 할 일
미용의료 플랫폼 강남언니 운영사 힐링페이퍼가 9월 7일 이용자 21만9천여 명의 개인정보 유출을 공지했고, 이름·연락처는 물론 상담 병원과 시술명까지 포함됐다. 상담·시술 이력이 함께 새어나갔다는 점에서 이름과 시술을 콕 집는 사칭 문자·전화 같은 2차 피해 위험이 크다. 강남언니 홈페이지에서 30일간 본인 유출 항목을 조회할 수 있으니 노출 범위를 확인하고 비밀번호 변경과 사칭 연락 차단부터 점검해야 한다.

AI로 스미싱 걸러내기, 어디까지 믿어도 되나
대규모 개인정보 유출 뒤에는 이름과 번호를 악용한 표적 문자가 늘고, AI 챗봇에 문자 내용을 넣으면 의심 패턴을 빠르게 걸러낼 수 있다. 다만 AI는 링크의 실제 악성 여부나 발신자 신원까지는 확인하지 못하므로 최종 판정 도구가 아니다. 보호나라 스미싱 확인 서비스와 118, 공식 앱 직접 접속으로 반드시 교차 확인해야 한다.